個人情報が漏えいしたらどうする?IPAが公開した対処方法と日頃の対策
個人情報を扱う企業にとって、情報漏えいへの備えは欠かせない課題です。
企業のWebサイトでは、問い合わせフォームや資料請求、会員登録、商品購入などを通じて、氏名・住所・電話番号・メールアドレスといった情報を取得する機会があります。
こうした情報は、適切に管理されていなければ、不正アクセスや設定ミス、誤送信、従業員による持ち出しなどをきっかけに外部へ漏えいする可能性があります。
2026年10月26日、独立行政法人情報処理推進機構(IPA)は「自分の個人情報等が漏えいした際の『対処』と『日頃の対策』」を公開しました。
この資料では、個人情報が漏えいした場合の対処方法や、日頃から取り組みたいセキュリティ対策が紹介されています。
一方、企業が個人情報を漏えいした場合には、個人情報保護法に基づく報告や本人への通知など、事業者として対応すべき事項があります。
この記事では、IPAが公開した情報を入口に、個人情報が漏えいした場合の影響、企業側の初動対応、Webサイト運営者が日頃から確認したい管理項目を解説します。
個人情報が漏えいすると何が起きるのか
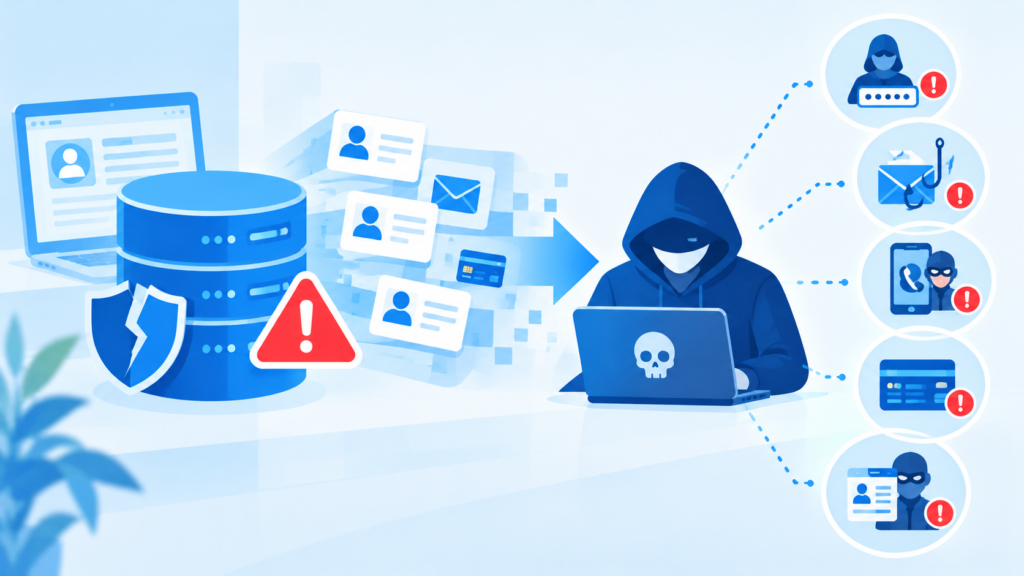
個人情報の漏えいとは、氏名や住所、連絡先などの情報が、本人や情報を管理する事業者の意図しない形で外部に流出することです。
例えば、次のようなケースが考えられます。
- 不正アクセスによって顧客データベースが窃取される
- メールの誤送信によって顧客情報が第三者に渡る
- Webサイトの設定ミスで、非公開の顧客情報を閲覧できる状態になる
- 問い合わせフォームが改ざんされ、入力内容が第三者に送信される
- 個人情報が保存されたパソコンやUSBメモリーを紛失する
- 従業員が顧客情報を不正に持ち出す
個人情報保護委員会のガイドラインでも、誤送信、設定ミス、不正アクセス、Webサイトの改ざんなどが個人データの漏えいに該当する事例として示されています。
つまり、情報漏えいは高度なサイバー攻撃だけで発生するものではありません。日常的な業務やWebサイトの管理にも、漏えいにつながる要因があります。
漏えいした情報によって二次被害が異なる
個人情報が漏えいした場合、必ずしも直ちに不正利用が発生するわけではありません。
しかし、流出した情報の種類や組み合わせによっては、次のような二次被害につながる可能性があります。
| 漏えいした情報 | 想定される二次被害 |
|---|---|
| ID・パスワード | 不正ログイン、アカウント乗っ取り |
| メールアドレス | フィッシングメール、なりすましメール |
| 氏名・住所・電話番号 | 詐欺電話、偽SMS、不審な郵便物 |
| クレジットカード情報 | 不正決済 |
| 本人確認書類の画像 | なりすまし契約、本人確認への悪用 |
例えば、メールアドレスと氏名が漏えいしただけでも、実在する企業やサービスを装ったメールが届く可能性があります。
また、IDとパスワードが漏えいした場合、同じパスワードを使い回している別のサービスにも不正ログインされるおそれがあります。
企業にとっては、情報漏えいそのものだけでなく、その後に発生する可能性のある被害についても考えておく必要があります。
個人情報が漏えいした場合の対処方法
IPAが2026年10月26日に公開した資料では、漏えいした情報の種類に応じた対処方法が紹介されています。
ここでは、利用者側が取るべき対応を整理します。
なお、以下は個人が自分の情報の漏えいを知った場合の対処です。企業が顧客情報を漏えいした場合の対応については、後半で別に解説します。
ID・パスワードが漏えいした場合
IDやパスワードが漏えいすると、第三者にアカウントへ不正ログインされる可能性があります。
ECサイトであれば不正購入、ネットバンキングであれば不正送金、SNSであれば本人になりすました投稿などにつながることがあります。
漏えいが判明した場合は、次の対応を検討してください。
- 該当するサービスのパスワードを速やかに変更する
- 同じパスワードを使い回している別のサービスも変更する
- 多要素認証やパスキーを設定する
- 不審なログイン履歴や利用履歴がないか確認する
- 必要に応じてサービス提供者にアカウントの保護を相談する
特に、同じパスワードを複数のサービスで使い回している場合は注意が必要です。
一つのサービスから漏えいした情報が、別のサービスへの不正ログインに利用される可能性があります。
クレジットカード情報が漏えいした場合
クレジットカード情報が漏えいすると、第三者による不正決済につながる可能性があります。
カード情報の漏えいを知らされた場合は、カード会社に連絡し、次の事項について相談しましょう。
- 身に覚えのない決済がないか
- カードの利用停止が必要か
- カードの再発行が必要か
- 不正利用が確認された場合の手続き
また、当面の間はカードの利用明細を定期的に確認し、不審な決済がないか注意することが大切です。
メールアドレス・電話番号・住所・氏名が漏えいした場合
氏名や連絡先が漏えいすると、詐欺メールや偽SMS、詐欺電話などに悪用される可能性があります。
特に注意したいのは、漏えいした氏名や利用サービス名などを文面に含めた、もっともらしい連絡です。
自分の名前や利用しているサービスが記載されていても、正規の連絡とは限りません。
IPAは、突然届くメールやSMSについて、基本的に偽メールであると疑い、次のような対応を呼び掛けています。
- メールやSMSに記載されたリンクを開かない
- メール内のURLから情報を入力しない
- 不審なアプリをインストールしない
- 画像に埋め込まれたリンクにも注意する
- 正規の問い合わせ先を自分で確認して連絡する
- 不審な着払いの荷物などにも注意する
漏えいした情報をもとに、相手が本物らしく振る舞うことも考えられます。
連絡内容に不安を感じた場合は、メールやSMSに記載された連絡先ではなく、公式サイトなどから正規の窓口を確認してください。
運転免許証などの本人確認書類が漏えいした場合
運転免許証などの本人確認書類の画像が漏えいすると、第三者が本人になりすまして契約などに悪用する可能性があります。
IPAは、信用情報機関への本人申告を対処方法の一つとして紹介しています。
相談先として、次の機関が挙げられています。
- 日本信用情報機構(JICC)
- シー・アイ・シー(CIC)
- 全国銀行個人信用情報センター(KSC)
本人申告は、漏えいした情報の悪用や身に覚えのない契約を抑止するための手段の一つです。
漏えいした書類の種類や状況によって必要な手続きは異なるため、各機関の案内を確認してください。
企業が個人情報の漏えいを把握した場合の初動対応
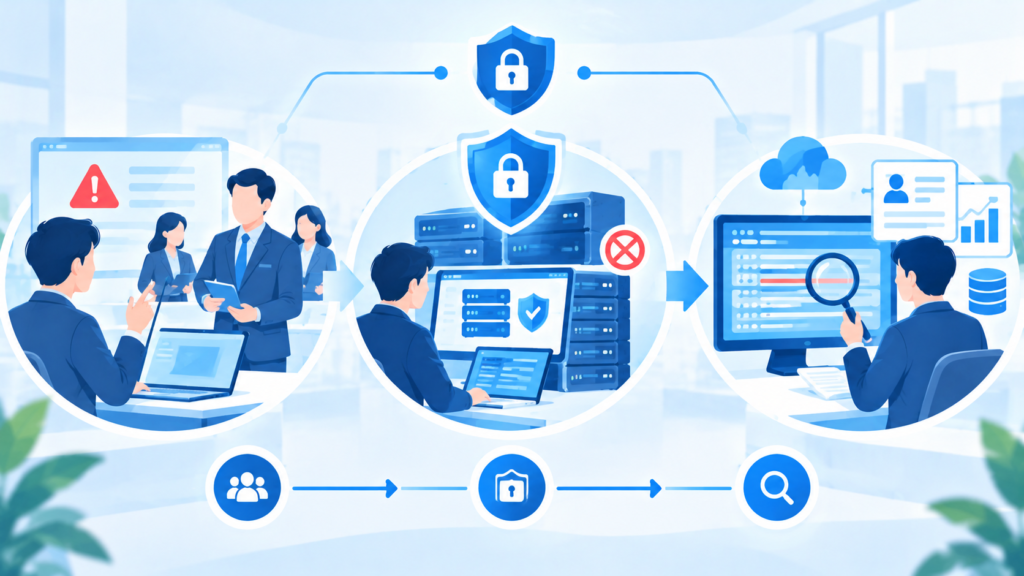
ここからは、企業側の対応です。
個人情報を管理する企業が漏えいを把握した場合、利用者にパスワード変更を促すだけでは十分ではありません。
企業には、被害の拡大防止、事実関係の調査、影響範囲の特定、再発防止など、事業者として行うべき対応があります。
個人情報保護委員会のガイドラインでは、漏えい等またはそのおそれがある事案が発覚した場合、事案の内容に応じて必要な措置を講じることが示されています。
1. 社内の責任者へ速やかに報告する
情報漏えいの疑いを把握した場合は、担当者だけで判断せず、あらかじめ定めた責任者や経営層へ速やかに報告します。
報告先や対応責任者が決まっていないと、判断や連絡が遅れ、被害が拡大する可能性があります。
日頃から、次のような役割を決めておくことが重要です。
- 情報漏えいの報告を受ける責任者
- Webサイトやサーバーを管理する担当者
- 個人情報の取扱いを管理する担当者
- 顧客や関係機関への連絡を判断する担当者
- 外部の専門家やシステム管理会社への連絡担当者
中小企業では、専任のセキュリティ担当者を置くことが難しい場合もあります。
その場合でも、経営者を含めて誰に報告し、誰が判断するのかを明確にしておきましょう。
2. 被害の拡大を防ぐ
漏えいの原因や状況を確認しながら、被害が広がらないように対応します。
例えば、不正アクセスが疑われる場合は、対象となるアカウントの停止や認証情報の変更、侵害されたシステムの隔離などを検討します。
Webサイトの入力フォームが改ざんされている場合は、利用者の入力情報が外部へ送信され続けないよう、フォームの停止や該当機能の遮断が必要になることもあります。
ただし、システムの停止やファイル削除などを急いで行うと、調査に必要な情報を失う可能性があります。
技術的な対応は、サーバー事業者や保守会社、セキュリティ専門家と連携し、証拠保全を考慮して進めることが重要です。
3. 事実関係を調査し、影響範囲を特定する
次に、何が起きたのかを調査します。
確認したい主な項目は次のとおりです。
- 漏えいが発生した日時、または発生した可能性のある期間
- 漏えいの原因や侵入経路
- 対象となった個人情報の種類
- 対象となる人数
- 情報が外部から閲覧・取得された可能性
- 情報が不正利用された可能性
- 現在も漏えいが継続している可能性
調査では、サーバーやWebアプリケーションのアクセスログ、管理画面の操作履歴、認証ログ、ファイアウォールやセキュリティ製品の検知情報などが役立ちます。
ログや関連ファイルを安易に削除・上書きしないことも重要です。
ログの保存期間が短い場合、調査が必要になった時点ですでに記録が失われていることもあります。
日頃から保存対象や保存期間を決め、必要に応じてバックアップを取得しておきましょう。
4. 個人情報保護委員会への報告が必要か確認する
個人情報が漏えいした場合、すべての事案で個人情報保護委員会への報告が必要になるわけではありません。
個人情報保護法第26条および個人情報保護委員会規則では、一定の要件に該当する漏えい等について報告を義務付けています。
民間事業者における主な報告対象事態は、次の4つです。
| 報告対象となる事態 | 例 |
|---|---|
| 要配慮個人情報を含む個人データの漏えい等 | 病歴や診療情報、健康診断結果などの漏えい |
| 財産的被害が生じるおそれがある個人データの漏えい等 | クレジットカード情報や決済サービスの認証情報の漏えい |
| 不正の目的による行為に起因する個人データの漏えい等 | 不正アクセス、従業員による不正持ち出しなど |
| 1,000人を超える個人データの漏えい等 | 顧客データベースから大量の情報が流出した場合 |
ここでいう漏えい等には、実際に情報が流出した場合だけでなく、漏えいが発生したおそれがある場合も含まれます。
例えば、Webサイトが改ざんされ、問い合わせフォームに入力された個人情報が第三者へ送信されていた場合も、報告対象となる事態に該当する可能性があります。
一方で、対象となる情報や状況によって判断が異なるため、単に「個人情報が漏れた」という理由だけで一律に判断することはできません。
報告対象に該当するか分からない場合は、個人情報保護委員会の最新のガイドラインやFAQを確認し、必要に応じて専門家へ相談してください。
5. 報告期限を確認する
報告対象事態に該当する場合、個人情報保護委員会への報告には期限があります。
| 報告 | 期限 |
|---|---|
| 速報 | 事態を知った後、速やかに。目安は概ね3〜5日以内 |
| 確報 | 事態を知った日から30日以内 |
| 不正の目的による行為に起因する事態の確報 | 事態を知った日から60日以内 |
速報は、発覚時点で把握している情報を報告するものです。原因や影響範囲がすべて判明するまで待つ必要はありません。
確報についても、期限までにすべての情報が判明しない場合は、合理的な調査を行ったうえで、把握できている内容を報告し、後から判明した事項を追完することができます。
なお、報告期限の起算点は、原則として報告対象事態を知った時点です。法人の場合、いずれかの部署がその事態を知った時点が基準となります。
社内で情報共有が遅れたことによって、期限の起算が後ろ倒しになるわけではありません。
6. 本人への通知を行う
報告対象事態に該当する場合は、原則として本人への通知も必要です。
通知では、本人の権利利益を保護するために必要な範囲で、次のような情報を伝えます。
- 事案の概要
- 漏えいした、または漏えいしたおそれのある情報の項目
- 発生原因
- 二次被害やそのおそれ
- 本人が取ることのできる対処方法
- 問い合わせ窓口
すべての調査結果が確定するまで通知を待つ必要はありません。
ただし、通知の時期や内容は、事案の状況や本人の権利利益への影響を考慮して判断します。
例えば、初期対応が完了していない段階で通知することによって、かえって被害が拡大するおそれがある場合などは、通知時期を慎重に判断する必要があります。
また、本人への通知が困難な場合には、本人の権利利益を保護するために必要な代替措置が認められる場合があります。
7. 再発防止策を検討する
初動対応が落ち着いたら、漏えいの原因を踏まえて再発防止策を検討します。
例えば、次のような対策が考えられます。
- 脆弱性の修正やソフトウェアの更新
- 管理者アカウントの権限見直し
- 多要素認証の導入
- 個人情報へのアクセス制限
- ログの保存・監視方法の見直し
- 従業員へのセキュリティ教育
- 委託先との契約や管理体制の見直し
単に問題のあったファイルやアカウントを修正するだけでなく、なぜ問題が発生したのかを確認し、同じ原因による再発を防ぐことが重要です。
委託先や外部サービスで漏えいが発生した場合
個人情報の管理をすべて自社内で行っている企業は多くありません。
例えば、次のような外部サービスや事業者を利用している場合があります。
- レンタルサーバー事業者
- クラウドサービス
- 問い合わせフォームや顧客管理システム
- メール配信サービス
- ECサイトの決済サービス
- Webサイトの保守・運用会社
こうした外部事業者に個人データの取扱いを委託している場合、委託元の企業には委託先を適切に監督する責任があります。
個人情報保護委員会のガイドラインでは、委託先の選定、契約内容の整備、個人データの取扱状況の把握などが示されています。
委託先から速やかに報告を受けられる体制を整える
委託先で漏えいが発生した場合、委託元は速やかに状況を把握する必要があります。
そのため、委託契約や運用ルールの中で、次の事項を確認しておくことが大切です。
- 漏えいが発生した場合の連絡先
- 連絡するまでの目安や報告方法
- 対象となる情報や影響範囲の報告方法
- 調査への協力範囲
- 再発防止策の報告
- 再委託の条件や管理方法
委託先で漏えいが発生したからといって、委託元の責任がなくなるわけではありません。
委託元は、自社が保有する個人データへの影響や、本人への通知、個人情報保護委員会への報告などを確認する必要があります。
なお、報告義務の主体は、委託元・委託先のどちらがどの個人データを取り扱っていたか、委託先から委託元への通知が行われたかなどによって異なります。
委託先が報告対象となる事態を把握した場合、委託元に必要な事項を速やかに通知することで、委託先自身の報告義務が免除される仕組みもあります。
個別の事案では、双方の役割を確認して対応することが重要です。
Webサイト運営者が確認したい個人情報の管理項目
問い合わせフォームや会員登録などを設置しているWebサイトでは、個人情報をどこで取得し、どこに保存し、誰が閲覧できるのかを把握しておく必要があります。
ここでは、Web担当者が日頃から確認したい項目を整理します。
1. 取得する情報を必要最小限にする
問い合わせフォームでは、氏名・メールアドレス・問い合わせ内容などを取得することがあります。
このとき、業務上必要のない情報まで入力必須にしていないか確認しましょう。
例えば、単なる問い合わせ受付で住所や生年月日まで必要とは限りません。
取得する情報が増えるほど、万が一漏えいした場合に影響する情報も増えます。
入力項目を見直し、本当に必要な情報だけを取得することが、漏えいリスクを抑える基本になります。
2. 個人情報の保存先を把握する
フォームから送信された情報が、どこに保存されているか確認しましょう。
例えば、次のような保存先があります。
- WordPressのデータベース
- フォームプラグインの保存機能
- メールサーバー
- 顧客管理システム
- 外部クラウドサービス
- 担当者のパソコンやファイルサーバー
フォームからの送信内容がメールで届くだけと思っていても、プラグイン側のデータベースにも保存されている場合があります。
情報の保存先が複数ある場合は、それぞれのアクセス権限や保存期間を確認してください。
3. 管理画面のアクセス権限を見直す
WordPressなどの管理画面では、個人情報を閲覧できるユーザーを必要な範囲に限定します。
確認したい項目は次のとおりです。
- 管理者アカウントが必要以上に増えていないか
- 退職者や外部委託先のアカウントが残っていないか
- 担当業務に応じた権限が設定されているか
- 共用アカウントを使い回していないか
- 多要素認証を利用できるか
- 不審なログイン履歴がないか
特に、管理者権限を複数人で共有している場合、誰がいつ何を操作したのかを追跡しにくくなります。
担当者ごとにアカウントを発行し、必要な権限だけを付与する運用が望ましいでしょう。
4. フォームやプラグインの更新を継続する
WordPressのテーマやプラグイン、PHP、サーバーソフトウェアなどに脆弱性が見つかると、個人情報を扱うWebサイトが攻撃対象になる可能性があります。
そのため、次の項目を定期的に確認します。
- WordPress本体が最新の状態か
- テーマやプラグインに更新がないか
- PHPのサポート状況に問題がないか
- フォームプラグインに脆弱性情報が出ていないか
- サーバー事業者から重要な案内が届いていないか
- 不要なプラグインやテーマが残っていないか
ただし、更新を実施する際は、バックアップや互換性の確認も必要です。
更新後にはフォームの送信テストなどを行い、正常に動作しているか確認しましょう。
5. ログとバックアップを適切に管理する
アクセスログや操作履歴は、不正アクセスや誤操作が発生した際に、原因や影響範囲を調べるための重要な情報です。
ログの保存期間や取得対象を確認し、必要な記録が残るようにしておきましょう。
また、バックアップについては、次の点を確認します。
- 定期的にバックアップを取得しているか
- バックアップが正常に取得できているか
- 復元できることを確認しているか
- バックアップデータへのアクセスが制限されているか
- バックアップにも個人情報が含まれていることを認識しているか
バックアップが存在していても、復元できなければ十分な対策とはいえません。
また、バックアップ自体に個人情報が含まれる場合は、通常のデータと同じように適切な管理が必要です。
日頃から取り組みたい個人情報の漏えい対策
IPAは、個人情報が漏えいした人だけでなく、すべての利用者に向けて日頃からの対策を呼び掛けています。
企業においても、次の対策を継続して取り組むことが重要です。
多要素認証やパスキーを利用する
IDとパスワードだけの認証では、認証情報が漏えいした場合に不正ログインを許してしまう可能性があります。
多要素認証は、パスワードに加えて、認証アプリやセキュリティキーなど別の要素を組み合わせて本人確認を行う仕組みです。
また、パスキーは、公開鍵暗号方式を利用した認証方法で、フィッシングに強い認証手段として利用が広がっています。
Webサイトの管理画面、メール、クラウドサービス、顧客管理システムなど、重要なアカウントから優先して導入を検討しましょう。
パスワードを使い回さない
複数のサービスで同じパスワードを使い回していると、一つのサービスから漏えいしたパスワードが別のサービスでも悪用される可能性があります。
企業では、次のような運用が考えられます。
- アカウントごとに異なるパスワードを設定する
- パスワード管理ツールを活用する
- 退職者や担当変更時にアカウントを整理する
- 共有アカウントを減らす
- 不審なログインが確認された場合は認証情報を変更する
パスワードの管理を担当者個人の記憶やメモに頼らず、組織として管理できる方法を整えておくことが大切です。
フィッシングや偽メールへの対策を行う
個人情報が漏えいした後は、その情報を利用したフィッシングメールや詐欺電話が届く可能性があります。
従業員が偽メールにだまされ、アカウント情報を入力してしまうと、さらなる情報漏えいにつながることもあります。
日頃から、次のようなルールを共有しておきましょう。
- 不審なメールのリンクや添付ファイルを開かない
- メールに記載されたURLからログインしない
- 不審な連絡は公式サイトから確認する
- パスワードや認証コードを他人に教えない
- 不審なメールを受け取った場合の社内報告先を決めておく
セキュリティ対策ツールの導入だけでなく、従業員が不審な連絡に気付けるようにすることも重要です。
個人情報の保存期間と削除ルールを決める
個人情報は、取得した後に長期間保存し続けるほど、管理する対象が増えていきます。
業務上の必要性を確認し、保存期間や削除方法を決めておきましょう。
例えば、次のような情報です。
- 問い合わせフォームの送信内容
- 資料請求者の情報
- 会員登録情報
- 過去の顧客情報
- メール配信サービスに登録された情報
使わなくなったサービスのアカウントや、不要になったデータが残っていないかも定期的に確認します。
ただし、法令や契約、会計・税務上の保存義務などが関係する情報については、必要な保存期間を確認したうえで削除してください。
顧客に情報漏えいを伝える際の注意点
企業が個人情報の漏えいを把握した場合、顧客や関係者にどのような情報を伝えるかも重要です。
通知内容が不十分であれば、利用者が必要な対処を判断できません。
一方で、事実関係が十分に確認できていない段階で断定的な情報を公開すると、誤解や混乱を招く可能性があります。
事実と確認中の事項を分けて伝える
顧客への連絡では、確認できた事実と、現在調査中の事項を区別しましょう。
例えば、次のような情報を整理します。
| 項目 | 伝える内容の例 |
|---|---|
| 発生した事象 | 不正アクセスを確認した、誤送信が発生した |
| 対象情報 | 氏名、メールアドレス、住所など |
| 対象者 | 対象となる利用者や人数 |
| 発生原因 | 現時点で判明している原因 |
| 二次被害 | 不正利用の有無、確認状況 |
| 対応状況 | アカウント停止、システム修正など |
| 利用者へのお願い | パスワード変更、カード会社への相談など |
| 問い合わせ先 | 専用窓口や連絡先 |
すべての情報が判明するまで通知を待つのではなく、本人の権利利益を守るために必要な情報を、状況に応じて速やかに伝えることが重要です。
不審な連絡との見分け方も案内する
情報漏えいを公表すると、その事案を装った偽メールや詐欺SMSが送られる可能性もあります。
顧客への通知では、正規の連絡方法や問い合わせ先を明確にしましょう。
例えば、次のような案内が考えられます。
- 当社からパスワードや認証コードをメールで尋ねることはありません
- 不審なURLが記載されたメールにはアクセスしないでください
- 最新情報は公式Webサイトでご確認ください
- 問い合わせは公式サイトに掲載している窓口をご利用ください
顧客が正規の連絡を確認できるようにすることも、二次被害を防ぐための大切な対応です。
まとめ
個人情報の漏えいは、不正アクセスだけでなく、誤送信や設定ミス、従業員による不正な持ち出しなど、さまざまな原因で発生します。
IPAが2026年10月26日に公開した資料では、ID・パスワード、クレジットカード情報、氏名や住所、本人確認書類など、漏えいした情報の種類に応じた対処方法が紹介されています。
企業側には、それとは別に、被害の拡大防止、原因調査、影響範囲の特定、個人情報保護委員会への報告、本人への通知、再発防止などの対応が求められます。
特に、報告義務や本人への通知は、すべての漏えい事案で同じように適用されるわけではありません。個人情報保護法や個人情報保護委員会の最新のガイドラインを確認し、事案ごとに判断する必要があります。
また、問い合わせフォームや会員登録を設置しているWebサイトでは、取得する情報の範囲、保存先、アクセス権限、プラグインの更新状況などを定期的に確認しておきたいところです。
個人情報を預かる企業にとって、漏えい対策は一度実施すれば終わるものではありません。
日頃の管理体制を見直し、万が一の際に落ち着いて対応できる準備を整えておきましょう。
North River