PHPの脆弱性対応、レンタルサーバー利用者が確認すべき3つのこと
PHPの重大な脆弱性に関する情報が公開されたとき、WordPressサイトを運営する企業は何を確認すればよいのでしょうか。
2026年10月、PHP公式は、深刻な脆弱性を修正するセキュリティリリースを公開しました。IPA(情報処理推進機構)も、関連する注意喚起を公表しています。
レンタルサーバーを利用している場合、PHPの更新をサーバー会社が実施するのか、利用者自身が設定変更を行う必要があるのかは、サービスや契約環境によって異なります。
また、PHPのバージョン番号が変わっていないからといって、セキュリティ修正が適用されていないとは限りません。
この記事では、PHPの脆弱性対応について、レンタルサーバーを利用する企業のWeb担当者が確認したい3つのポイントを解説します。
今回のPHP脆弱性と更新の必要性
PHPは、WordPressなどのWebアプリケーションを動かすために利用されるプログラミング言語です。PHP本体に脆弱性が見つかった場合、利用している環境によっては、Webサイトやサーバーの安全性に影響する可能性があります。
2026年10月21日、PHP公式は、2件の重大な脆弱性に対応するセキュリティリリースを公開しました。対象となる脆弱性には、認証されていない第三者による任意のコード実行につながる可能性があります。IPAも翌22日に注意喚起を公表しています。
関連する公式情報:
ただし、脆弱性の影響や必要な対処は、PHPのバージョン、サーバーの構成、提供元による修正状況などによって異なります。すべてのWordPressサイトで同じ操作が必要になるわけではありません。
大切なのは、ニュースを見て慌てて設定を変更することではなく、利用中の環境がどのような状態にあるかを確認することです。
確認事項1:利用中のPHP環境を把握する
まず、自社サイトがどのPHP環境で動いているかを確認しましょう。
PHPのバージョンを確認する方法
WordPressを利用している場合は、管理画面から確認できます。
- WordPressの管理画面にログインする
- 「ツール」から「サイトヘルス」を開く
- 「情報」タブを選択する
- 「サーバー」の項目を展開し、PHPのバージョンを確認する
表示される項目や操作方法は、WordPressのバージョンなどによって異なる場合があります。
レンタルサーバーの管理画面にも、PHPのバージョンや設定を確認できる画面が用意されていることがあります。サーバー会社によって名称や場所が異なるため、公式マニュアルも確認してください。
バージョン番号だけで判断しない
PHPのセキュリティ修正は、必ずしも利用者が認識するバージョン番号の変更を伴うとは限りません。
例えば、サーバー会社が利用中のPHP環境にセキュリティパッチを適用する場合、WordPressの管理画面に表示されるバージョン番号が変わらないことがあります。
実際に、ConoHa WINGは2026年10月の脆弱性対応について、利用中のPHPバージョンを維持したままセキュリティパッチを適用したと公表しています。そのため、表示されるバージョン番号がPHP公式の修正版と異なる場合でも、今回の脆弱性に対する修正は適用済みであると説明しています。
このように、現在のPHPバージョンを把握することと、今回の脆弱性に対する修正が適用されているか確認することは、別の作業です。
確認したバージョン番号だけを見て「未対応」と判断せず、サーバー会社の案内やサポート情報もあわせて確認しましょう。
確認事項2:サーバー会社の公式告知を確認する
次に、利用しているレンタルサーバー会社が、今回の脆弱性についてどのような案内を出しているか確認します。
公式告知で確認したい項目
告知やメンテナンス情報では、次の点を確認しましょう。
- 今回の脆弱性に関する案内が掲載されているか
- 自社が利用しているサービスや契約環境が対象となるか
- サーバー会社側でセキュリティ修正を適用するのか
- 利用者自身によるPHPのバージョン変更が必要なのか
- 利用者側で作業する場合、推奨手順や注意事項が案内されているか
- 対応完了や追加の確認事項について、続報が出ていないか
公式告知が見つからない場合でも、それだけで未対応とは判断できません。告知がまだ掲載されていない、個別の案内が行われている、サービスごとに対応が異なるなどの可能性があるためです。
不明な点が残る場合は、サポート窓口に確認しましょう。
2026年10月の事業者公式発表の例
今回の脆弱性について、2026年10月24日時点で確認できた公式発表を紹介します。以下は対応方法の違いを理解するための例であり、特定事業者の推奨や、すべての契約環境への適用を意味するものではありません。
ConoHa WING
2026年10月22日付の告知で、サーバーへのセキュリティパッチの適用完了を公表しています。利用中のPHPバージョンを維持したまま修正を適用し、利用者自身によるPHPバージョンの変更は不要と案内しています。
ロリポップ!レンタルサーバー
2026年10月22日付の報告で、今回の脆弱性に対する修正の適用とサービスの再開について公表しています。PHPのバージョンによって公式修正版の適用や独自修正などの対応が異なり、利用者に対してPHPのバージョンアップやサイトの動作確認も案内しています。
公式発表:PHPの脆弱性への対応に伴うメンテナンス完了と経緯のご報告
この2つの例からも分かるように、サーバー会社によって修正の適用方法や利用者への案内は異なります。自社が契約しているサービスの最新情報を優先してください。
確認事項3:利用者側の作業が必要か問い合わせる
公式告知を読んでも、自社サイトに必要な対応が分からない場合は、サーバー会社や保守担当者に問い合わせましょう。
問い合わせる際は、単に「PHPは最新ですか」と尋ねるよりも、今回の脆弱性への対応状況と、利用者側で必要な作業を具体的に確認すると、必要な情報を得やすくなります。
問い合わせ時に確認したい4つのこと
- 自社の契約環境は今回の脆弱性の影響を受けますか?
- 利用中のPHP環境に、今回の脆弱性に対する修正は適用されていますか?
- 修正はサーバー会社側で適用されますか。それとも利用者側の操作が必要ですか?
- 利用者側で作業が必要な場合、推奨手順や注意点を教えてください。
これらは確認のための質問例です。実際の対応は契約環境によって異なるため、回答に応じて必要な作業を判断してください。
そのまま使える問い合わせ文例
件名:PHPの脆弱性に関する対応状況の確認
お世話になっております。
貴社のレンタルサーバーで運用しているWebサイトについて、PHPの脆弱性に関する対応状況を確認したく、ご連絡いたしました。
以下の点についてご教示いただけますでしょうか。
- 当方の契約環境が今回の脆弱性の影響を受けるか
- 利用中のPHP環境に修正が適用されているか
- サーバー会社側で更新されるのか、利用者側の操作が必要なのか
- 利用者側で作業が必要な場合、推奨手順と注意点
必要な情報があれば、契約情報や対象サイトの情報などを確認のうえ、追加でお伝えいたします。
お手数をおかけしますが、ご確認のほどよろしくお願いいたします。
保守担当者がいる場合
Webサイトの保守を制作会社や外部の担当者に委託している場合は、サーバー会社への問い合わせとあわせて、保守担当者にも状況を確認しましょう。
PHPのバージョン変更が必要な場合は、WordPress本体、テーマ、プラグイン、独自プログラムとの互換性も確認する必要があります。
サーバー会社が修正を適用する場合でも、サイトの動作確認や今後のPHPバージョン管理について、保守担当者と役割を整理しておくと安心です。
PHPを変更する前に注意したいこと
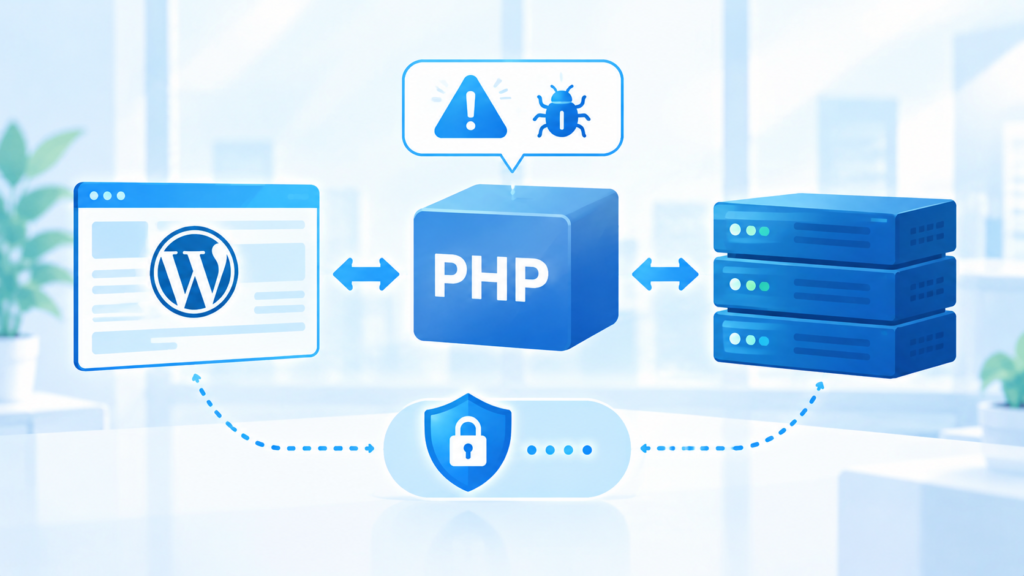
PHPのバージョン変更が必要と案内された場合は、サーバー会社の公式手順を確認し、変更前の準備を行いましょう。
バックアップを取得する
変更前に、Webサイトのファイルとデータベースを含むバックアップを取得します。バックアップを取得するだけでなく、必要な場合に復元できる方法も確認しておきましょう。
WordPressやプラグインとの互換性を確認する
PHPのバージョンによっては、古いテーマやプラグイン、独自プログラムが正常に動作しなくなることがあります。
変更先のPHPに対応しているかを確認し、必要に応じて更新や修正を検討してください。
変更後に主要な機能を確認する
PHPの変更後は、トップページや記事の表示だけでなく、問い合わせフォーム、ログイン、管理画面なども確認しましょう。
ただし、今回の脆弱性に対するセキュリティパッチの適用と、PHPのバージョン変更は同じ作業ではありません。サーバー会社が現在のバージョンを維持して修正を適用する場合、利用者が独自にバージョンを変更する必要はないこともあります。
サーバー会社の案内を確認せず、自己判断でPHPを切り替えないことが大切です。
まとめ:自社の環境と必要な対応を確認しよう
PHPの脆弱性が公表された際、レンタルサーバーを利用している企業が確認したいことは、次の3つです。
- 利用中のPHP環境とバージョンを把握する
- サーバー会社の公式告知で対応状況を確認する
- 利用者側の作業が必要か、サーバー会社や保守担当者に問い合わせる
PHPのバージョン番号だけでは、セキュリティ修正の適用状況を判断できない場合があります。公式告知やサポート窓口を活用し、自社の契約環境に合った対応を確認しましょう。
Webサイトは、WordPress本体やプラグインだけでなく、サーバー環境も含めて継続的に管理することが大切です。
自社だけで判断が難しい場合は、サーバー会社や保守担当者に相談し、必要な確認と対応を進めていきましょう。
 WordPressのセキュリティ対策、PHP本体の更新も確認していますか?
 自サイトのセキュリティ、大丈夫?|Web担当として確認しておきたいポイント
 自社サイトの更新止まっていませんか?
North River