ランサムウェア攻撃に備える|被害を受ける前に企業が考えておきたいこと
企業の不正アクセスやランサムウェア攻撃による被害が報じられるたびに、「もし自分の会社で起きたら、どうすればいいのだろう」と考える方もいるのではないでしょうか。
サイバー攻撃というと、大企業や大量の個人情報を扱う企業が狙われるイメージがあるかもしれません。しかし、企業の規模にかかわらず、業務で使うパソコンやサーバー、日々のデータを守るための備えは必要です。
特に考えておきたいのが、攻撃を完全に防ぐことだけではなく、万が一被害を受けたときに、被害を広げず、できるだけ早く業務を立て直すための準備です。
ランサムウェアは、データを使えなくするだけではない
ランサムウェアとは、パソコンやサーバー内のデータを暗号化するなどして利用できない状態にし、元に戻すことと引き換えに金銭を要求する不正プログラムです。
近年の攻撃では、データを暗号化するだけでなく、事前に情報を盗み出し、その公開をほのめかして金銭を要求する手口も問題になっています。
被害が発生した場合、影響はファイルの復旧だけにとどまらない可能性があります。
- 社内のパソコンやシステムが使えなくなる
- 受注・出荷・顧客対応などの業務が止まる
- 顧客情報や取引先に関する情報が流出する
- 原因調査やシステム復旧に時間と費用がかかる
- 顧客や取引先への説明が必要になる
つまり、考えておきたいのは「攻撃を受けるかどうか」だけではありません。被害が発生したとき、事業をどのように継続し、復旧するのかという視点も重要です。
IPA(独立行政法人情報処理推進機構)も、ランサムウェア被害による事業活動への影響や、被害を想定した事前準備の重要性について情報を公開しています。
大切なのは、被害を受けた後のことも考えておくこと
セキュリティ対策というと、攻撃を防ぐためのソフトウェアや機器を導入することをイメージするかもしれません。
もちろん、侵入を防ぐための対策は重要です。一方で、どれだけ対策を重ねても、すべてのリスクをゼロにできるとは限りません。
そこで、日頃から考えておきたいのが、次の3つです。
1. 必要なデータを復旧できる状態にしておく
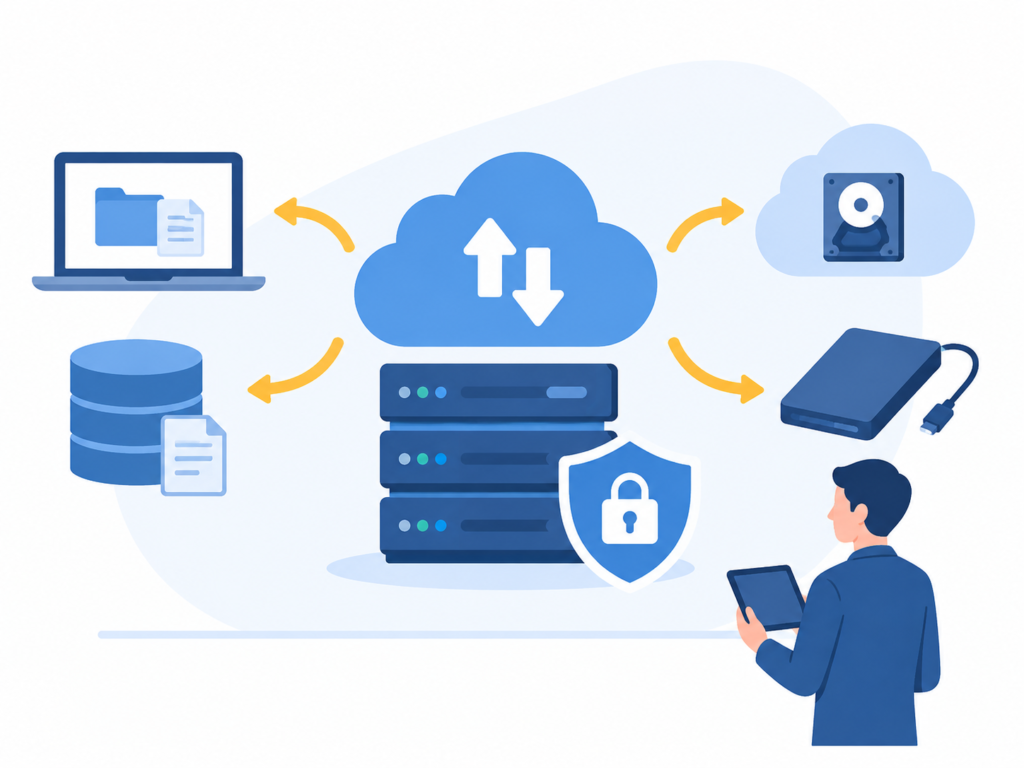
業務に必要なファイルやシステムのデータをバックアップしておくことは、被害からの復旧を考えるうえで重要です。
ただし、バックアップを取っていれば、それだけで安心というわけではありません。
例えば、バックアップ先まで攻撃の影響を受けてしまったり、保存したデータが破損していたりすると、必要なときに復旧できない可能性があります。
そのため、次のような点を確認しておきましょう。
- 何のデータをバックアップする必要があるか
- どのくらいの頻度でバックアップを取っているか
- バックアップデータは、元の環境とは分けて保管されているか
- 実際にデータを復元できることを確認しているか
Webサイトについても、サイトのファイルやデータベースなど、復旧に必要なデータを把握しておくことが大切です。
バックアップの取得方法や保管方法は、利用しているサーバーやサービスによって異なります。自社の環境に合った方法を確認しておきましょう。
2. 異常に気づいたときの連絡先を決めておく
もし、社内のパソコンが突然使えなくなったり、不審な画面が表示されたりしたら、誰に連絡するでしょうか。
担当者が分からず、社内で相談しているうちに対応が遅れてしまうことも考えられます。
そのため、平常時から次の点を整理しておくと、いざというときに動きやすくなります。
- 社内で最初に報告を受ける担当者
- システムやサーバーの管理会社の連絡先
- セキュリティ事故が疑われる場合の相談先
- 顧客や取引先への連絡を判断する責任者
専任の情報システム担当者がいない企業でも、最初の連絡先と相談先を決めておくだけで、初動の混乱を減らす助けになります。
なお、感染や不正アクセスが疑われる場合は、自己判断で端末の初期化やデータの削除を行わず、専門家や管理会社の指示を受けることが重要です。感染が疑われる端末については、状況に応じてネットワークから切り離すなどの対応が必要になる場合があります。
3. 事業を続けるために必要なものを整理する
すべてのシステムが同時に使えなくなった場合、何が止まると最も困るでしょうか。
例えば、顧客情報、受発注システム、予約管理、社内の共有ファイル、会社のWebサイトなど、業務によって重要なものは異なります。
すべてを一度に復旧することが難しい場合に備え、優先順位を考えておくことも大切です。
- 業務を続けるために欠かせないシステムやデータは何か
- 一時的に使えなくなった場合、代わりの手段はあるか
- 復旧を担当する社内外の関係者は誰か
- 復旧までの間、顧客や取引先にどう対応するか
こうした準備は、大がかりな計画を最初から作ることだけが目的ではありません。まずは重要な業務や連絡先を書き出すことからでも始められます。
Webサイトの管理も、会社全体の備えの一部
ランサムウェア対策というと、社内ネットワークやパソコンの管理が中心になりがちです。しかし、企業のWebサイトも、日々の業務や顧客との接点を支える大切な資産です。
例えば、Webサイトが改ざんされたり、管理画面に不正にアクセスされたりすると、サイトの停止や表示内容の変更、情報流出などにつながる可能性があります。
Webサイトの管理についても、次のような点を把握しておきましょう。
- サイトやサーバーを管理しているのは誰か
- サーバーやドメインの契約情報を確認できるか
- Webサイトのバックアップを取得できるか
- トラブル時に連絡できる制作会社や管理会社があるか
- サイトを復旧するために必要な情報が整理されているか
制作会社にサイトの管理を依頼している場合でも、契約先や連絡先、管理権限の所在などを自社で把握しておくことが重要です。
すべての作業を社内で行う必要はありません。自社で管理する範囲と、外部の専門家や制作会社に任せる範囲を整理しておくことが、トラブル時の対応にもつながります。
専門的な対策が必要な場合は、適切な相談先へ
ここまで紹介した内容は、企業が日頃から備えておきたい基本的な考え方です。ただし、実際のセキュリティ対策には、専門的な調査や技術的な対応が必要になる場合もあります。
例えば、システムへの侵入経路を調べる調査、ネットワークの監視、端末の不審な挙動を検知する仕組みの導入、被害発生時の専門的な対応などは、環境やリスクに応じて専門家への相談を検討する領域です。
自社だけで判断することが難しい場合は、サーバー会社、システム管理会社、セキュリティ事業者など、状況に合った相談先を確保しておきましょう。
また、Webサイトの管理について「何を誰に確認すればよいのか分からない」という場合は、まず管理状況を整理し、必要に応じて専門的な対策につなげることもできます。
万が一に備えて、できることから整理しておく
サイバー攻撃への備えは、特別な機器を導入することだけではありません。
必要なデータを復旧できるようにしておくこと。問題が起きたときの連絡先を決めておくこと。重要な業務を把握し、誰に何を相談するのか整理しておくこと。
こうした準備が、被害を受けたときの混乱を抑え、事業を立て直すための助けになります。
まずは自社にとって重要なデータやシステム、管理を任せている会社、緊急時の連絡先を確認するところから始めてみてはいかがでしょうか。
情報セキュリティに関する具体的な対応や、インシデント発生時の手順については、IPAが公開している資料も参考になります。
North River